
Microsoft Active Directory (AD) 服務中,LDAP輕型目錄存取協定
Microsoft Active Directory (AD) 服務中,LDAP(Lightweight Directory Access Protocol,輕型目錄存取協定)是網域控制器(Domain Controller, DC)預設就已經啟動並在聆聽的服務,不需要額外「開啟」軟體開關,而是透過「設定連接埠與安全性」來讓外部應用程式連線使用
AD 中的 LDAP 預設設定與連接埠
LDAP(預設開啟):
Port:389未加密傳輸。在內部網路連線時常使用,但密碼與資料在網路中是以明文傳遞,有被竊聽的風險。
加密 LDAPS (LDAP over SSL/TLS):
Port:636安全加密傳輸。若要啟用,網域控制器必須安裝 SSL/TLS 憑證(通常透過安裝「Active Directory 憑證服務」發放憑證)。
常用名詞與路徑概念(DN, Distinguished Name):
查詢 AD 時,會需要指定「基本 DN」(Base DN),例如:
DC=company,DC=com,DC=tw 或特定組織單位 OU=Users,DC=company,DC=com,DC=tw
郵件伺服器或聯絡人通訊錄查詢:電子郵件客戶端(如 Outlook)可透過 LDAP 通訊錄協定直接搜尋全公司的聯絡人清單與分機。
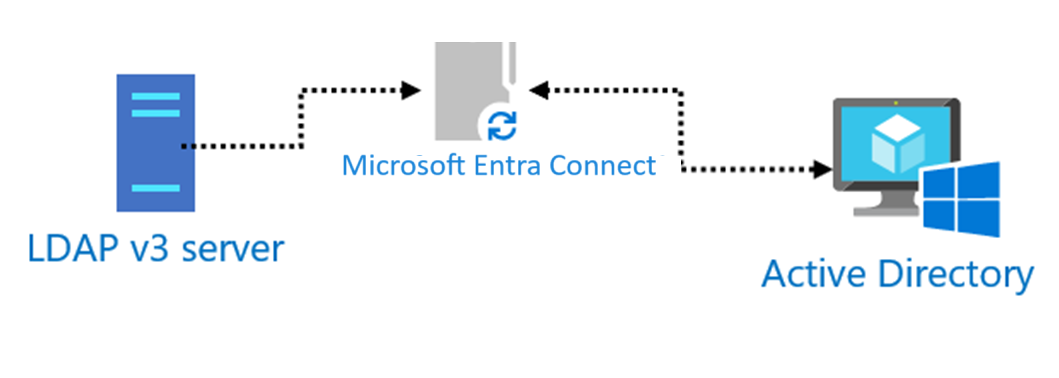
在 Outlook 中串接 AD LDAP 通訊錄,可以讓員工在撰寫郵件時,直接搜尋全公司的聯絡人姓名、電子郵件、部門或分機。
以下是 Outlook 設定 AD LDAP 通訊錄的詳細步驟與常見參數配置:
設定前的準備資料(參數範例)
設定前,請先向 IT 網域管理員確認以下資訊(以下為範例):
• 伺服器名稱 (Server):://company.com(或網域控制器的 IP 地址)
• 連接埠 (Port):389(標準)或 636(加密 LDAPS)
• 使用者帳號 (User Name):company\ldap_user(或一般網域帳號,通常具備讀取權限即可)
• 搜尋基準 (Search Base / Base DN):DC=company,DC=com(代表搜尋全網域,若只想搜尋特定部門可指定 OU=Employees,DC=company,DC=com)
Outlook 設定 LDAP 通訊錄步驟
根據你的 Outlook 版本,進入帳戶設定的路徑可能有些微差異,但核心步驟如下:
步驟 1:進入通訊錄設定
1. 開啟 Outlook,點選左上角的 「檔案」 (File)。
2. 點選 「帳戶設定」 (Account Settings) > 再點一次 「帳戶設定」。
3. 在跳出的視窗中,切換到 「通訊錄」 (Address Books) 頁籤。
4. 點選 「新增」 (New...)。
步驟 2:選擇目錄服務
1. 選擇 「網際網路目錄服務 (LDAP)」 (Internet Directory Service),然後點選「下一步」。
步驟 3:輸入伺服器與驗證資訊
- 伺服器名稱:輸入你的 AD 伺服器 FQDN(例如 ://company.com)或 IP。
2. 驗證:勾選 「此伺服器要求我登入」 (This server requires me to log on)。
3. 使用者名稱:輸入網域帳號(格式:網域\帳號 或該 Email 地址已受到反垃圾郵件外掛保護。要顯示它需要在瀏覽器中啓用 JavaScript。 )。
4. 密碼:輸入該帳號的密碼,並勾選「記憶密碼」。
5. 【重要】 填完後不要直接按下一步,請點選右側的 「其他設定」 (More Settings)。